Спам-заявки с сайта: откуда берутся и как защитить форму, не теряя живых клиентов
Большая часть спам-заявок приходит от программ, которые вообще не открывают ваш сайт. Они находят адрес обработчика формы и шлют в него запросы напрямую, тысячами. Меньшая часть приходит от браузеров под управлением скрипта и от живых людей, которые рассылают рекламу через чужие формы.
Поэтому первая защита дешёвая и незаметная для клиента: скрытое поле-ловушка, проверка времени заполнения и лимит отправок с одного адреса. Капчу стоит включать только для подозрительных отправок, а не для всех подряд. Ниже я разбираю, как отличить фейк от живой заявки по поведению на сайте, какие настройки есть в Тильде и у Яндекса, и что показывают наши данные по 92 сайтам.
Настройки защиты Тильды сверены по справке tilda.cc, условия и цены Yandex SmartCaptcha по документации Yandex Cloud 10 ноября 2026 года. Свои цифры я взял из базы one2click за 30 дней до 10 ноября 2026 года: 2 899 визитов, в которых отправили форму, на 92 сайтах. Данные обезличены, демо-сайт и визиты ботов в выборку не входят там, где это оговорено.
Откуда берутся спам-заявки
Когда владелец бизнеса говорит «нам сыплется спам», он обычно смешивает в одну кучу четыре разных явления. Лечатся они по-разному, поэтому сначала стоит понять, какое из них у вас.
Прямые отправки в обработчик формы
Это самый массовый вид. У любой формы есть адрес, куда браузер отправляет данные после нажатия кнопки. Программа-спамер один раз находит этот адрес в коде страницы, а дальше шлёт туда запросы сама, без браузера и без открытия сайта. Так можно отправить тысячу заявок за минуту с одного сервера.
Такие заявки не видит ни один счётчик на странице: ни Метрика, ни one2click. Страницу никто не открывал, код счётчика не запускался, цель «Отправка формы» не сработала. Заявка есть в почте или CRM, а визита за ней нет.
Браузеры под управлением программы
Второй вид умнее. Скрипт запускает настоящий браузер, открывает страницу, вписывает текст в поля и нажимает кнопку. Снаружи это похоже на посетителя: счётчик загрузился, страница открылась, форма отправлена. Так обходят простую защиту, которая проверяет, работает ли у отправителя JavaScript.
У таких браузеров остаются следы: специальный флаг, по которому сайт видит, что браузером управляет программа, нечеловеческие движения мыши или полное их отсутствие, адрес дата-центра вместо домашнего интернета. По этим следам их и ловят.
Живые люди с рекламой
Третий вид пишут руками. Предложения «продвинуть сайт в топ», кредиты, рассылки, ссылки на сомнительные сайты. Человек заходит на десятки сайтов подряд и вставляет один и тот же текст. Никакая проверка на робота его не остановит, потому что он и правда человек. Зато такие заявки легко узнать по тексту и по тому, что в них нет вопроса о ваших услугах.
Ошибки, шутки и чужие телефоны
Четвёртый вид появляется сам собой. Человек случайно отправил форму с пустым полем, ребёнок поиграл с телефоном, кто-то вписал чужой номер. Бывает, что форму используют против третьего человека: вписывают его почту или телефон в формы сотни сайтов, и ему начинают звонить и писать. Для вас это одна странная заявка, которую стоит просто отметить и не учитывать.
| Вид спама | Как выглядит заявка | Что видно в счётчике | Что помогает |
|---|---|---|---|
| Прямые отправки в обработчик | Много однотипных заявок, бессмысленные имена, ссылки в тексте | Ничего: визита нет | Поле-ловушка, токен формы, лимиты по адресу |
| Браузер под управлением программы | Аккуратные поля, но серией и с похожими данными | Визит без движений мыши, следы автоматизации | Проверка времени, невидимая капча |
| Человек с рекламой | Связный текст про продвижение, кредиты, услуги | Обычный визит, часто короткий и сразу к форме | Фильтр по содержимому, ручная отметка «спам» |
| Ошибка или чужой номер | Одна заявка, телефон не отвечает | Обычный визит | Только отметка и перезвон |
Что видно по нашим данным
Я посмотрел, сколько форм на сайтах клиентов one2click отправляют программы. Счётчик one2click стоит на странице так же, как Метрика, поэтому видит второй, третий и четвёртый вид спама. Первый вид, прямые отправки, мимо него проходит, и это важно для выводов.
Данные one2click за 30 дней до 10 ноября 2026 года, без демо-сайта. Браузеры-автоматы не записываются вовсе: счётчик видит флаг управления программой, сообщает о заходе и останавливается. Такие заходы считаются не чаще трёх в минуту с одного адреса.
Из этих цифр я делаю три вывода.
Роботы, которые честно открывают страницу и заполняют форму, встречаются редко. Десять визитов из 2 899 — это 0,3%. На большинстве сайтов за месяц не было ни одного. Значит, если у вас в почте пачки мусора, а в счётчике заявок примерно столько же, сколько звонков от живых клиентов, спам почти наверняка идёт в обход страницы.
Быстрая заявка ещё не значит робот. Из 145 форм, отправленных в первые пять секунд визита, 110 заполнили с клавиатуры, а признаки бота нашлись только у 15. Чаще всего это люди, которые вернулись на сайт, уже зная, что хотят, или открыли страницу прямо на форме. Проверка «отправил быстрее трёх секунд — значит бот» отрежет часть живых клиентов.
Автоматы бьют по отдельным сайтам. 92 тысячи заходов из 112 тысяч пришлись на один сайт. Остальные 147 сайтов, где такие заходы были, получили в среднем меньше 150 за месяц. Это может быть и мониторинг, и сбор цен конкурентами, и чьи-то проверки. Поэтому средние цифры по рынку вам мало что скажут: смотреть нужно на свой сайт.
Была и история с нашей стороны. До конца октября алгоритм one2click уводил в боты визит с заявкой, если в нём были, например, клики без единого движения мыши. За 19–28 октября так помечалось от 5 до 28 визитов с заявкой в день. Мы решили, что потерять живую заявку хуже, чем пропустить спам. Теперь визит с отправленной формой считается ботом, только если в нём есть следы программы автоматизации. С 30 октября по 10 ноября таких визитов набралось семь.
Как отличить фейковую заявку от живой
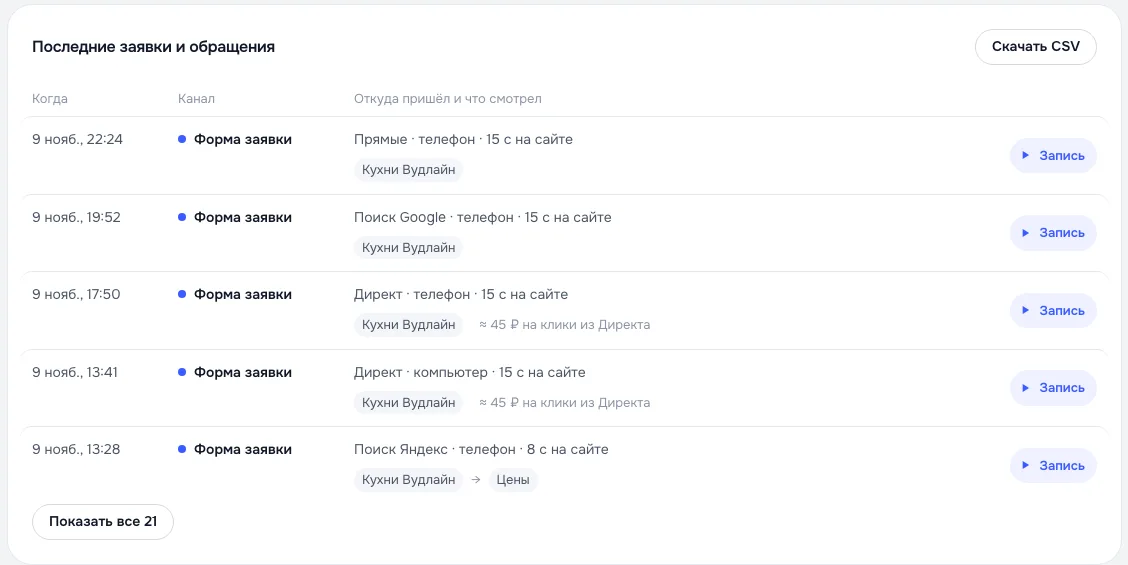
Самая надёжная проверка простая: сравните число заявок в почте или CRM с числом отправленных форм в счётчике за ту же неделю. Если цель в Метрике настроена на отправку формы, а в почте заявок втрое больше, лишние пришли без визита на сайт. Как правильно настроить такую цель, я разбирал в статье про цели в Метрике.
Дальше смотрите на саму заявку и на визит за ней. Ни один признак сам по себе ничего не доказывает. Уверенность дают три-четыре признака сразу.
| Признак | Что он значит | Насколько надёжен |
|---|---|---|
| Заявка есть в почте, визита в счётчике нет | Форму отправили напрямую в обработчик | Очень надёжен, если счётчик стоит на всех страницах с формами |
| В визите ни одного движения мыши, касания или нажатия клавиши | Форму заполнила программа | Надёжен на компьютере, на телефоне проверяйте касания |
| Браузер сообщает, что им управляет программа | Автоматизированный браузер | Надёжен, но умные скрипты флаг прячут |
| Адрес дата-центра или VPN | Запрос шёл с сервера | Слабый: VPN включают и живые люди |
| Серия заявок с одного адреса за минуты | Скрипт или человек-рассыльщик | Надёжен при трёх и больше отправках |
| Ссылки в тексте, латиница в имени, текст не про ваши услуги | Реклама или спам-рассылка | Надёжен для ручного спама |
| Телефон не отвечает или не существует | Ошибка, шутка или фейк | Средний: человек мог просто не взять трубку |
| Заявка ночью | Ничего определённого | Слабый: ночью заявки оставляют и люди |
Про ночь стоит сказать отдельно, потому что этот миф встречается часто. По нашим данным, с полуночи до шести утра по Москве приходится 7,8% визитов живых людей и 10,2% визитов ботов. Разница есть, но маленькая. Если в CRM стоит правило «ночные заявки в спам», вы теряете людей, которые выбирают кухню или стоматолога после работы.
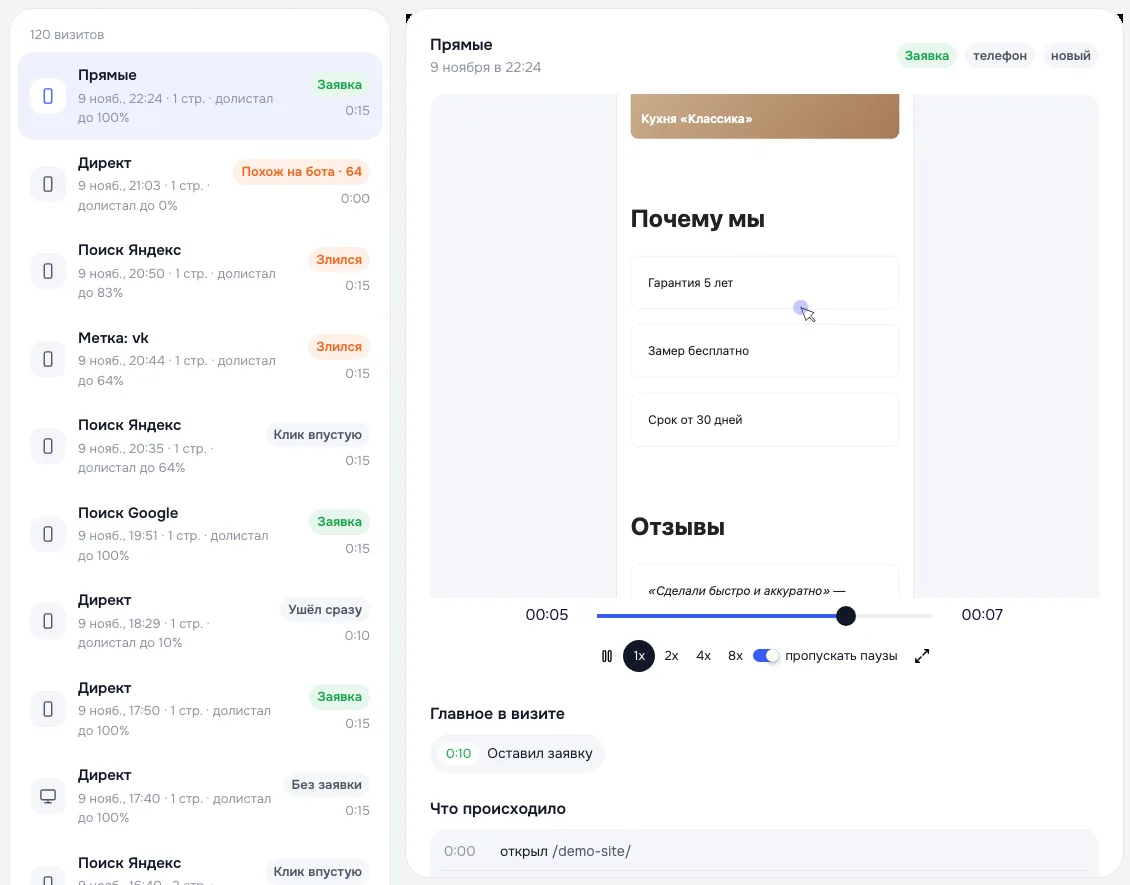
Запись визита снимает большую часть сомнений. Живой человек листает, останавливается на ценах, возвращается к фото, по-разному долго заполняет поля. Программа приходит, сразу оказывается в форме и отправляет её без пауз. Если записей нет, хватит и Вебвизора, о нём подробно в статье про Вебвизор.
Как защитить форму: от простого к сложному
Хорошая защита складывается из нескольких слоёв. Каждый отсекает свою часть спама, а живой клиент не замечает ни одного из них. Я разложил способы по порядку: начинайте сверху и спускайтесь ниже, только если спам продолжается.
1. Поле-ловушка
В форму добавляют ещё одно поле, например «Сайт компании», и прячут его от людей стилями. Человек его не видит и оставляет пустым. Простой бот заполняет все поля подряд, и сервер отбрасывает заявку, где ловушка заполнена. Это бесплатно, делается за полчаса и отсекает большую часть примитивных отправок. Важно прятать поле стилями, а не атрибутом скрытого поля, и не называть его словом honeypot: умные боты такое пропускают.
2. Проверка времени заполнения
При загрузке страницы форма получает отметку времени, а сервер при отправке смотрит, сколько прошло. Если меньше двух-трёх секунд, заявку стоит проверить. Порог держите низким. Выше я показывал: 5% живых заявок у нас отправлены в первые пять секунд визита, и почти все они от людей.
3. Одноразовый билет формы
Сервер вставляет в страницу подписанную строку, которую нужно вернуть вместе с заявкой. Программа, которая шлёт данные сразу в обработчик и не открывает страницу, билета не получит. Это самый действенный способ против первого вида спама. Если сайт на конструкторе, такая защита обычно уже встроена, а на самописном сайте её делает программист.
4. Лимиты по адресу
С одного адреса принимается, допустим, три заявки в сутки, с адреса дата-центра одна. Остальные откладываются в отдельную папку. Лимит не должен быть жёстким: из одного офиса или кафе с общим Wi-Fi заявки могут оставить несколько человек.
Я сам так защищаю бесплатную проверку сайта на one2click.ru, потому что каждая проверка стоит мне вызова нейросети. Там стоит поле-ловушка, подписанный одноразовый билет, задачка, которую браузер решает за одну-три секунды, и лимиты: с одного адреса три проверки в сутки, с подсети десять, с дата-центра и Tor одна. Человеку ничего вводить не нужно, задачку решает его браузер.
5. Невидимая капча
Если первые четыре слоя не помогли, подключайте капчу, но в невидимом режиме. У Yandex SmartCaptcha он так и называется. Кнопки «Я не робот» на странице нет, задание видят только те, чьи запросы сервис посчитал подозрительными. Проверку разработчик запускает в момент отправки формы.
По документации Yandex Cloud на 10 ноября 2026 года первые 10 000 проверок в месяц бесплатны. Дальше до 100 000 в месяц стоят 109,8 ₽ за тысячу, свыше — 76,86 ₽ за тысячу, цены с НДС. Оплачиваются только успешные проверки, где сервис признал пользователя человеком. Для сайта услуг с парой тысяч визитов в месяц это бесплатно.
У невидимой капчи есть обязательное условие: пользователей нужно уведомить, что их данные обрабатывает SmartCaptcha. По умолчанию в углу страницы появляется плашка со ссылкой на условия. Её можно скрыть, но тогда сообщить об обработке данных придётся другим способом, например строкой под формой.
6. Фильтр по содержимому
Последний слой против ручного спама. Сервер смотрит на текст заявки: ссылки, слова вроде «продвижение» и «кредит», имя латиницей на русском сайте. Подозрительные заявки не удаляются, а уходят в отдельную папку, которую раз в неделю просматривает менеджер. Удалять автоматически опасно: живой клиент тоже может вставить ссылку на пример кухни.
| Способ | От какого спама | Мешает ли клиенту | Сложность |
|---|---|---|---|
| Поле-ловушка | Простые боты | Нет | Полчаса программиста |
| Проверка времени | Быстрые скрипты | Нет, если порог низкий | Полчаса |
| Одноразовый билет | Прямые отправки в обработчик | Нет | Пара часов, на конструкторах встроен |
| Лимиты по адресу | Серии отправок | Редко, при общем Wi-Fi | Пара часов |
| Невидимая капча | Браузеры-автоматы | Иногда показывает задание | Подключение по документации |
| Фильтр по тексту | Люди с рекламой | Нет, если не удалять сразу | Правила в CRM или на сервере |
Защита в Тильде
На Тильде многое уже работает без вашего участия, и это стоит знать, прежде чем звать программиста. По справке Тильды на 10 ноября 2026 года капча в обычном режиме появляется при третьей повторной отправке с одного адреса за короткое время. Обычные посетители её не видят. Убрать капчу совсем нельзя.
Если спама много, уровень защиты можно поднять: «Настройки сайта» → «Формы» → «Общие настройки форм». Там два усиленных режима. В первом без капчи проходит только одна отправка с адреса. Во втором, агрессивном, капча появляется каждый раз, даже при первом заполнении.
Заявки, которые Тильда сочла спамом, лежат в разделе «Заявки» в папке «Спам». Причина видна в карточке заявки: блок «Системные данные», поле «Причина». Свою заявку можно пометить спамом вручную через «Действия с заявкой» → «Пометить как спам». Учтите последствие: следующие заявки с того же адреса в течение 7 дней тоже уйдут в спам. Если пометили по ошибке, кнопка «Не спам» вернёт заявку и снимет блокировку.
Ещё одна причина, по которой живые заявки попадают в спам на Тильде, — региональные ограничения. Если в общих настройках форм включён список разрешённых стран, человек из другой страны отправит форму, а заявка тихо ляжет в спам. Для бизнеса, который работает с клиентами из Казахстана или Беларуси, это настоящая потеря.
Почему капча на каждую отправку — плохая идея
Агрессивная защита останавливает почти весь спам и заодно часть людей. Человек на телефоне собрался записаться, заполнил три поля, нажал кнопку и получил задание выбрать светофоры на картинках. Кто-то пройдёт, кто-то закроет вкладку. Сколько именно, зависит от аудитории, и сам владелец сайта этого не узнает: ушедшие не жалуются.
У наших клиентов 52% заявок с форм оставляют с телефона. Каждое лишнее действие на маленьком экране бьёт ровно по этой половине. На мой взгляд, капча на каждую отправку оправдана в одном случае: спам идёт пачками, остальные слои уже стоят и не помогают. Тогда это временная мера на неделю-две, пока программист ищет, через какую дыру идут отправки.
Отдельная беда с капчей и блокировщиками рекламы. Справка Тильды прямо говорит: если квадрат «Я не робот» не появился, нужно отключить расширения вроде Adblock и uBlock. Посетитель, у которого форма не отправилась без объяснения, просто уйдёт к конкуренту.
Как спам портит отчёты и рекламу
Фейковые заявки искажают цифры, по которым вы решаете, куда вкладывать деньги. Конверсия сайта выглядит выше, чем есть. Стоимость заявки из рекламы выглядит ниже. Если цель в Метрике срабатывает на спам и вы оптимизируете Директ на эту цель, стратегия начинает искать людей, похожих на тех, кто оставил фейки.
Посчитайте стоимость заявки дважды: со спамом и только по живым. Вбейте расход и клики из Директа, а в поле заявок поставьте сначала всё, что пришло, а потом только то, что менеджер подтвердил.
Сколько стоит живая заявка
Разница между двумя расчётами показывает, насколько вы себя обманывали. Если со спамом заявка стоила 2 000 ₽, а без него 3 500 ₽, решения о ставках и бюджете стоит пересмотреть. Подробнее о том, сколько можно платить за заявку, я писал в статье про стоимость заявки.
С целями в Метрике есть и хорошая новость. Прямые отправки в обработчик цель не запускают, потому что страница не открывалась. Поэтому цель «Отправка формы» обычно чище, чем почтовый ящик, и для оптимизации рекламы лучше брать её, а не заявки из почты. Боты в самой рекламе — отдельная история, про неё статья про скликивание.
Что делать, если спам уже идёт
- Посчитайте масштаб. Сколько заявок пришло за неделю, сколько из них явный мусор. Одна странная заявка в неделю не стоит работы программиста.
- Сравните почту со счётчиком. Заявки в почте без визита на сайт означают прямые отправки. Тогда нужен одноразовый билет формы или помощь платформы, капча здесь бесполезна.
- Посмотрите записи визитов за спамом. Визит без движений, сразу в форму, с адреса дата-центра — это автомат. Ставьте невидимую капчу.
- Прочитайте тексты. Связная реклама от человека отсекается фильтром по содержимому и ручной отметкой.
- Включите защиту на платформе. На Тильде поднимите уровень в общих настройках форм. На WordPress и других движках есть плагины, которые добавляют поле-ловушку и невидимую капчу.
- Отмечайте спам там, где считаете заявки. Иначе отчёты по источникам и конверсии продолжат врать.
- Через неделю проверьте живые заявки. Если после усиления защиты их стало заметно меньше при том же трафике, защита режет клиентов. Ослабьте её на ступень.
Последний пункт важнее всех. Пропущенный спам стоит вам пары минут менеджера, а потерянный клиент стоит денег, которые вы уже заплатили за рекламу. Если заявки пропали совсем, пройдите по проверкам из статьи о том, почему нет заявок.
Читайте такжеРоботы в Яндекс Метрике: что такое роботность, откуда боты и когда пора волноватьсяКак помечать спам в one2click
В разделе «Заявки» у каждой заявки в кабинете владельца есть три кнопки: «Продажа», «Спам» и «Не дозвонились». Те же кнопки приходят в Telegram под сообщением о новой заявке. Отметка «Спам» убирает заявку из всех отчётов сразу: из конверсии, из источников, из стоимости заявки. Сама заявка остаётся в списке, и отметку можно снять, если ошиблись.
Нажатия на телефон и мессенджеры one2click проверяет ещё до вас. Нажатие не считается обращением, если визит похож на бота, если человек нажал в первые три секунды на сайте или если телефон нажали с компьютера, где ссылка обычно ничего не делает. За 30 дней так отсеялось 679 сомнительных нажатий из 4 582, это 15%. В подсказке к плитке «Обращения» видно, сколько отсеяно и по какой причине.
Заблокировать отправку формы one2click не может: счётчик только наблюдает за страницей и в работу формы не вмешивается. Защиту ставят на стороне сайта способами из раздела выше, а one2click показывает, какая часть заявок пришла от людей и сработала ли защита.
Частые вопросы
Почему спам приходит, хотя на сайте стоит капча?
Чаще всего потому, что программа отправляет данные сразу в обработчик формы, минуя страницу и капчу. Капча работает, только если сервер проверяет её ответ при каждой отправке. Если проверка есть только в браузере, сервер принимает всё подряд.
Можно ли защитить форму без капчи?
Да. Поле-ловушка, одноразовый билет формы, проверка времени заполнения и лимиты по адресу отсекают большую часть спама, и клиент их не видит. Капчу стоит добавлять только если эти слои не справились.
Сколько стоит Яндекс SmartCaptcha?
По документации Yandex Cloud на 10 ноября 2026 года первые 10 000 проверок в месяц бесплатны. С 10 001 до 100 000 — 109,8 ₽ за тысячу, свыше — 76,86 ₽ за тысячу, цены с НДС. Оплачиваются только успешные проверки.
Как убрать капчу на Тильде?
Никак: по справке Тильды убрать её нельзя. В обычном режиме она появляется только при третьей повторной отправке с одного адреса за короткое время, обычные посетители её не видят.
Почему живые заявки на Тильде попадают в спам?
Две частые причины: включены региональные ограничения, и человек отправил форму из страны вне списка, или раньше вы пометили спамом заявку с того же адреса. Такая отметка действует на все заявки с адреса 7 дней. Причина видна в карточке заявки в поле «Причина».
Видит ли Метрика спам-заявки?
Только те, где форму отправили со страницы с работающим счётчиком. Прямые отправки в обработчик Метрика не видит, цель не срабатывает. Поэтому сравнение заявок в почте и в Метрике показывает, сколько спама идёт мимо сайта.
Источники:
- справка Tilda: как заблокировать спам-заявки, сверено 10.11.2026;
- справка Tilda: почему заявки попадают в спам, сверено 10.11.2026;
- справка Tilda: как убрать капчу, сверено 10.11.2026;
- документация Yandex Cloud: правила тарификации SmartCaptcha, сверено 10.11.2026;
- документация Yandex Cloud: невидимая капча, сверено 10.11.2026;
- данные one2click: 2 899 визитов с отправленной формой на 92 сайтах за 30 дней до 10.11.2026, демо-сайт не учитывался.
С командой делаю сайты для бизнеса. one2click сделал, чтобы видеть, почему посетители уходят без заявки, и не пересматривать сотни записей руками.